Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAUž tuto neděli 11. října dojde podruhé v historii k rotaci klíče v kořenové zóně DNS. Klíč už byl publikován a resolvery by ho měly znát. Zkontrolujte si konfiguraci, jinak vám může v neděli vypadnout DNS.
Autor: Shutterstock
Už tuto neděli 11. října dojde podruhé v historii k rotaci klíče v kořenové zóně DNS. Klíč už byl publikován a resolvery by ho měly znát. Zkontrolujte si konfiguraci, jinak vám může v neděli vypadnout DNS.
Obvykle to nedělám, ale na úvod si dovolím „manažerské shrnutí“, abych neztratil čtenáře, kteří končí prvním odstavcem. Pokud je pro vás DNS protokol spíše výzva, ale přesto spravujete nějakou síť či DNS resolver, zkuste si jednoduchý test, který připravila firma Cloudflare.
Obzvláště zbystřit byste měli pokud uvidíte nějaká červená políčka.
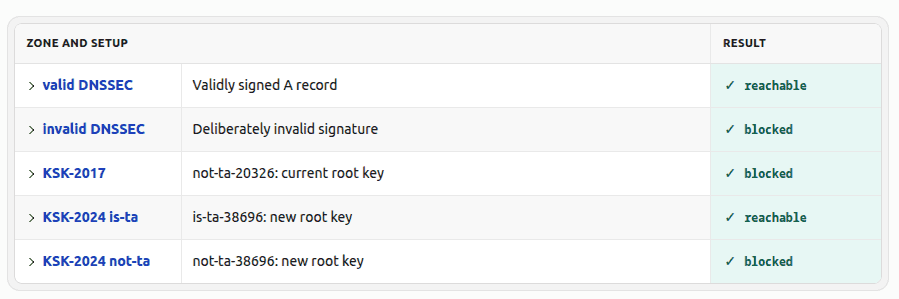
Takhle by měl test správně dopadnout
Autor: Cloudflare
Nicméně pro všechny jsem si připravil malé shrnutí velké události, ke které dojde 11. října 2026 a která bude mít (doufejme) vcelku minimální viditelný dopad. Zatím to bude podruhé v historii, kdy dojde k rotaci klíče podpisu kořenové zóny.
Co to znamená? Správně nastavený DNS resolver by kdesi ve své konfiguraci měl mít tyto dva záznamy:
. IN DS 20326 8 2 E06D44B80B8F1D39A95C0B0D7C65D08458E880409BBC683457104237C7F8EC8D
. IN DS 38696 8 2 683D2D0ACB8C9B712A1948B27F741219298D0A450D612C483AF444A4C0FB2B16
V současné době se pro podpis kořenové zóny používá klíč s ID 20326 (též označovaný jako KSK-2017), který byl vygenerován v říjnu 2016, publikován v červnu 2017 a začal být užíván před osmi lety 11. října 2018, kdy nahradil úplně první klíč označovaný jako KSK-2010.
Nový klíč 38696, jež se též označuje jako KSK-2024, vlastně vůbec neměl vzniknout. Původní plán byl, že jako nový hlavní podepisovácí klíč kořenové zóny se bude využívat KSK-2023, jenž jsme vygenerovali v rámci ceremonie KSK číslo 49. Jenže v té době přišla i zpráva, že tehdy používaný hardware security modul (HSM) AEP Keyper od firmy Ultra Electronics již nadále nebude vyráběn a podporován.
Proto byl původní plán zrušen a kolegové z IANA/PTI hledali náhradu za původní HSM. Tu našli v podobě HSM Luna USB 7 od společnosti Thales a poměrně rychle jej zařadili do služby. Nicméně KSK-2023 na starém hardwaru již nebylo možné přenést a tak tento klíč nebyl nikdy využit.
Používání dvou HSM byť na přechodnou dobu pochopitelně přináší komplikace. Bylo nutné inicializovat nové přístupové tokeny pro zástupce komunity, kteří se o kořenovou zóny starají a každá ceremonie se tak kvůli tomu trochu protahuje.
Vlastní klíč KSK-2024 jsme generovali na KSK ceremonii číslo 53. Klíč byl v zóně publikován 11. ledna 2025 a od té doby běžela lhůta pro správce DNS resolverů, aby tento klíč začali používat. No a tato lhůta končí tuto neděli, protože kořenová zóna začne poskytovat DNS záznamy, které již nový klíč vyžadují.
Pokud tedy provozujete DNS resolver, ujistěte se, že se používá klíč KSK-2024/38696 a že tedy tato rotace bude pro vás bezvýpadková. Jak to otestovat? Na to myslí mechanismus v RFC 8509.
Pokud se pokusíte vyhledat DNS label root-key-sentinel-is-ta-38696 v nějaké doméně, třeba hned v té kořenové, měli byste dostat odpověď NXDOMAIN. Naopak label root-key-sentinel-not-ta-38696 by měl vracet SERVFAIL. Tedy názorně pro CZ.NIC ODVR:
$ dig @odvr.nic.cz root-key-sentinel-is-ta-38696. A +noall +comments
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN, id: 10600
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 0, AUTHORITY: 1, ADDITIONAL: 1

;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 1232


$ dig @odvr.nic.cz root-key-sentinel-not-ta-38696. A +noall +comments
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: SERVFAIL, id: 40100
;; flags: qr rd ra; QUERY: 1, ANSWER: 0, AUTHORITY: 0, ADDITIONAL: 0
Uznávám, že výstupy nástroje dig nejsou právě čitelné, ale je vidět, že první dotaz projde (byť s odpovědí, že doména neexistuje) a druhý vrací SERVFAIL. Pokud váš DNS resolver vrací jakékoliv jiné hodnoty, něco je špatně. Buď nepodporuje mechanismus RFC 8509 nebo KSK-2024 nemá nebo případně vůbec nevaliduje. To vše by byly špatné zprávy.
| # | Наименование новости | Тональность | Информативность | Дата публикации |
|---|---|---|---|---|
| 1 | Plasma 6.8 za pár dnů, méně zahraničních pracovníků pro Adobe či Microsoft | 0 | 15.6 | 10-10-2026 |
| 2 | Postřehy z bezpečnosti: důsledky kompromitace registrů .gh .sl a .as | 0 | 7.71 | 11-10-2026 |
| 3 | Wine 11.19 Released With Wayland Color Management For Vulkan, DNS Query Caching | 0 | 14.79 | 03-10-2026 |
| 4 | Мы перешли на HTTP/2 | 0 | 17.41 | 30-09-2026 |
| 5 | 「Node.js 26.11.1」リリース、ドキュメント関連の変更について取り消しも | 0 | 10 | 09-10-2026 |
| 6 | Email Suddenly Undeliverable: DNS, SPF, and Blocklist Fixes | 0 | 6.72 | 13-08-2026 |
| 7 | „Deník N? Tak to asi neklapne.“ Motoristé nevpustili některé redakce do volebního štábu | 0 | 8.36 | 10-10-2026 |
| 8 | Ждём всех на нашем новом гастрономическом вечере 11 ноября! Будет ... | 0 | 7.93 | 06-10-2026 |
| 9 | Windows 11 fixes buggy DLL file that lead to crashes on new insider build | 0 | 14.96 | 07-10-2026 |